Веб-ресурсы коммерческих компаний, интернет-магазины и информационные порталы ежедневно подвергаются автоматизированным атакам. Поисковые боты, сканеры уязвимостей и спам-сетки непрерывно ищут слабые места в архитектуре популярных платформ. Двумя наиболее распространенными системами управления контентом (CMS) в Рунете остаются 1С-Битрикс и WordPress. Несмотря на различие в архитектуре — закрытый коммерческий код у Битрикс и открытый исходный код у WordPress — обе платформы требуют грамотной инженерной настройки безопасности.
Уязвимости в коде, устаревшие плагины, слабые пароли или отсутствие защиты форм обратной связи приводят к внедрению вредоносного кода, заражению базы данных, рассылке спама с сервера и, как следствие, попаданию сайта под санкции поисковых систем (Яндекса и Google). Ниже представлена подробная пошаговая инструкция по комплексной защите сайтов на Битрикс и WordPress от взлома, брутфорса и спама.
1. Защита административной панели и ограничение доступа
Административная панель — главная цель злоумышленников при попытках получить контроль над сайтом. Нападения в большинстве случаев осуществляются методом перебора паролей (Brute-Force) или с использованием скомпрометированных учтенных данных.
Меры по защите админ-панели на WordPress:
- Смена стандартного URL входа: По умолчанию страница входа находится по адресу
/wp-login.phpили/wp-admin/. Измените стандартный адрес с помощью специализированных модулей или конфигурации сервера на произвольный скрипт (например,/my-secret-entry/). - Запрет логина «admin»: Никогда не используйте учетную запись с именем
adminилиadministrator. Создайте нового администратора с уникальным именем, а стандартную запись удалите. - Ограничение попыток входа (Limit Login Attempts): Настройте блокировку IP-адреса после 3–5 неудачных попыток ввода пароля на определенное время (например, на 60 минут).
- Защита на уровне .htaccess / Nginx: Настройте дополнительную HTTP-авторизацию (htpasswd) или ограничьте доступ к административному разделу строго по разрешенному списку IP-адресов компании.
Меры по защите админ-панели на 1С-Битрикс:
- Переименование и защита папки `/bitrix/admin/`: Задействуйте встроенный инструмент «Защита авторизации» и ограничьте доступ к служебным разделам через настройки проактивной защиты.
- Ограничение IP-адресов для администраторов: В настройках групп пользователей укажите конкретные подсети, с которых разрешена авторизация под правами администратора.
- Контроль сессий: Настройте привязку сессии к IP-адресу и уменьшите время жизни неактивной сессии до 15–20 минут.
2. Внедрение двухфакторной аутентификации (2FA)
Двухфакторная аутентификация создает дополнительный рубеж обороны. Даже если злоумышленник узнает или подберет пароль администратора, он не сможет войти в систему без временного одноразового кода (TOTP), генерируемого приложением на смартфоне (Google Authenticator, Яндекс Ключ и др.).
Пошаговый порядок настройки 2FA:
- Для 1С-Битрикс: Перейдите в раздел «Настройки» -> «Проактивная защита» -> «Двухэтапная авторизация». Включите модуль, выберите обязательное использование 2FA для группы «Администраторы» и настройте генерацию резервных кодов на случай утери доступа к приложению.
- Для WordPress: Установите специализированный проверенный модуль защиты (например, Two Factor или встроенный функционал комплексных плагинов безопасности вроде Wordfence / iThemes Security). Активируйте генерацию одноразовых паролей через приложение-аутентификатор.
- Сохранение резервных кодов: Распечатайте и сохраните одноразовые аварийные коды в надежном месте. Они понадобятся, если мобильное устройство администратора будет утеряно.
Мнение инженера по безопасности студии «Элегрант»:
«Наличие 2FA полностью нейтрализует угрозу 99% автоматизированных атак методом перебора паролей. В своей практике мы обязываем всех клиентов с правами администратора входить в систему только с включенным двухэтапным подтверждением. Это стандартизированная норма гигиены цифровой безопасности».
3. Настройка проактивной защиты и файрволов (WAF)
Web Application Firewall (WAF) фильтрует входящий HTTP-трафик, отсекая вредоносные запросы, SQL-инъекции (SQLi), межсайтовый скриптинг (XSS) и попытки выполнения стороннего кода на сервере.
Сравнительный анализ систем проактивной защиты для Битрикс и WordPress:
| Параметр | 1С-Битрикс (Встроенный WAF) | WordPress (Сторонние WAF / Сервер) |
|---|---|---|
| Инструмент | Модуль «Проактивная защита» (Proactive Protection) | Плагины Wordfence, NinjaFirewall или Cloudflare WAF |
| Защита от SQL-инъекций | Встроена на уровне ядра (Фильтр запросов) | Выполняется плагинами или правилами Nginx / ModSecurity |
| Контроль целостности файлов | Встроенный скрипт проверки целостности ядра | Сканирование файлов на изменения относительно репозитория |
| Стоп-листы IP-адресов | Автоматический стоп-лист при фиксации атаки | Синхронизация с глобальными базами вредоносных IP |
4. Борьба со спамом в формах обратной связи: Honeypot, Капча и лимиты
Спам-боты постоянно отправляют автоматические заявки через формы обратной связи, обратные звонки и комментарии. Это засоряет почтовые ящики, перегружает CRM-системы, расходует SMS-лимиты и может привести к блокировке почтового сервера компании за спам-рассылки.
Эффективные методы защиты форм от спам-ботов:
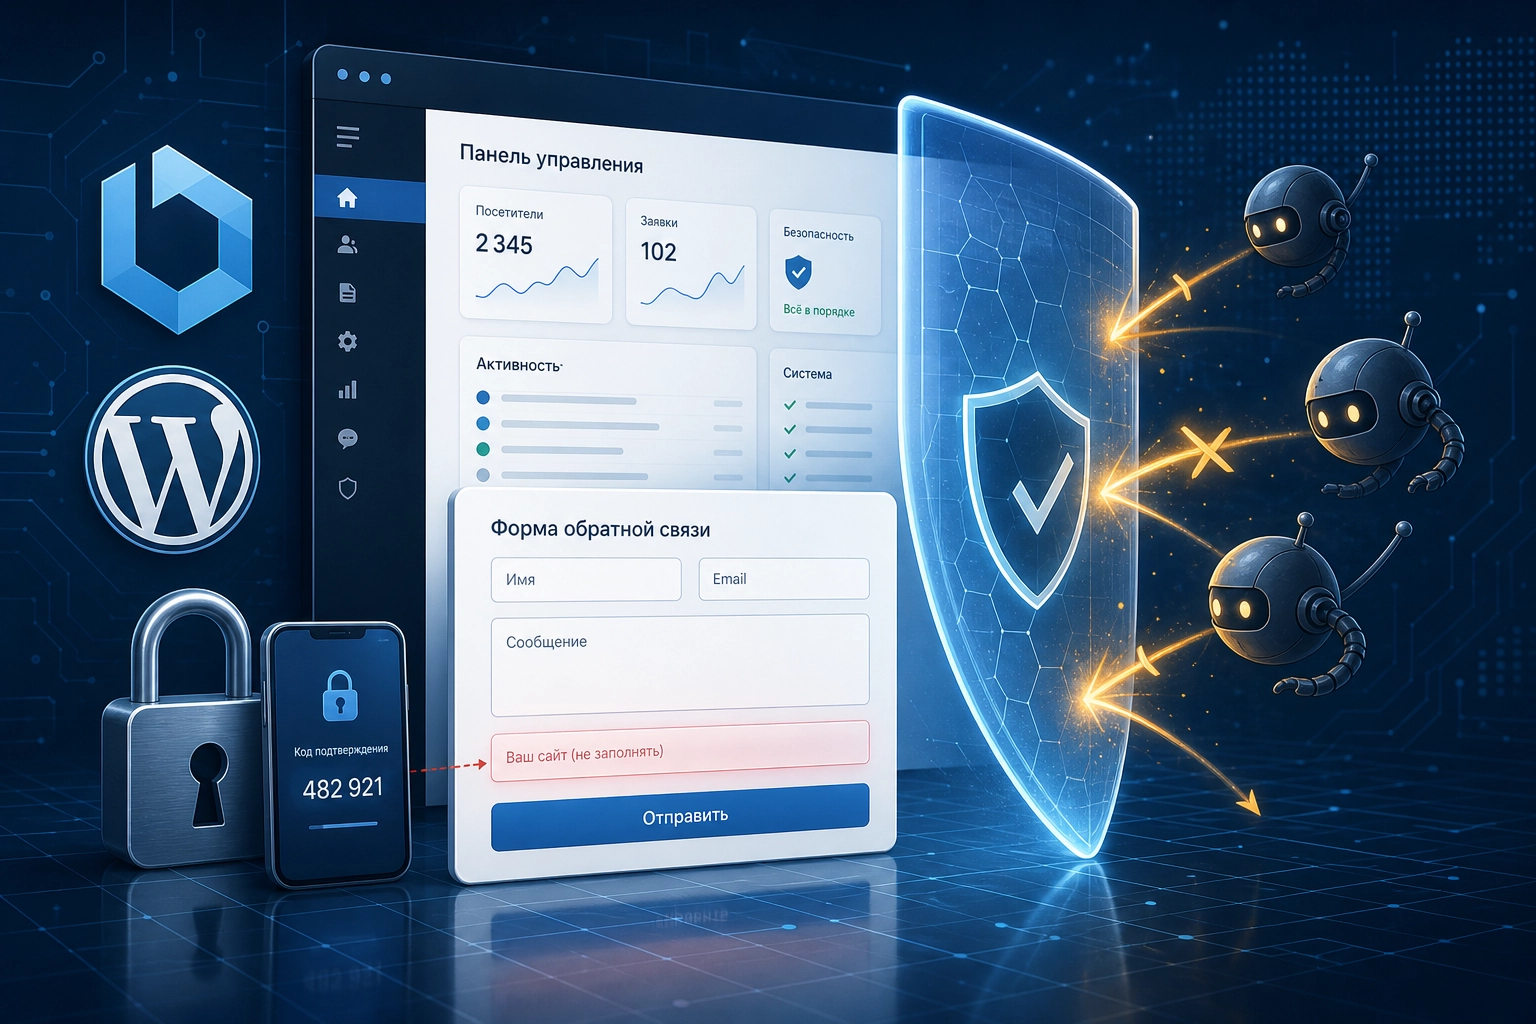
- Технология Honeypot («Медовая ловушка»): В форму добавляется скрытое CSS-стилями текстовое поле (например, `style="display:none;"`), которое не видит реальный человек. Спам-бот заполняет все поля формы подряд. Если скрытое поле оказалось заполненным при отправке — сервер мгновенно отклоняет заявку без вызова скриптов обработки. Это незаметный для пользователя и крайне эффективный метод.
- Интеграция reCAPTCHA v3 / SmartCaptcha: Используйте незаметные версии капчи (например, Яндекс SmartCaptcha или reCAPTCHA v3), которые анализируют поведение пользователя на странице (движение мыши, клики, время нахождения) и выставляют балл человечности без необходимости угадывать картинки или вводить буквы.
- Ограничение частоты запросов (Rate Limiting): Установите лимит на отправку форм с одного IP-адреса — не более 1–2 заявок в минуту. Это защитит от атак типа «Form-Spamting».
- Проверка заголовков и Referer: Настройте сервер так, чтобы он отклонял POST-запросы, отправленные напрямую на обработчик формы без загрузки самой страницы сайта.
5. Организация регулярного бэкапа и регламент обновления
Даже самая надежная система безопасности может дать сбой при выходе критической уязвимости нулевого дня (0-day). Единственная гарантированная страховка от потери данных и длительного простоя бизнеса — наличие актуальной резервной копии, хранящейся отдельно от сайта.
Правила организации резервного копирования:
- Хранение вне сервера с сайтом: Никогда не храните бэкапы исключительно на том же сервере, где расположен сайт. Настройте автоматическую отправку архивов в изолированное облачное хранилище (Яндекс Диск, AWS S3, сторонний FTP-сервер).
- Периодичность создания: База данных интернет-магазинов и активных порталов должна сохраняться ежедневно. Полный бэкап файлов и базы данных следует делать не реже одного раза в неделю.
- Регулярное обновление ядра и плагинов: В WordPress до 90% всех взломов происходят через устаревшие плагины и темы. Обновляйте модули регулярно, предварительно тестируя их на тестовом сервере (Staging). В Битрикс своевременно продлевайте лицензию и устанавливайте обновления безопасности ядра.
- Тестовое восстановление: Раз в квартал проводите тестовое разворачивание сайта из резервной копии на тестовом домене, чтобы убедиться в целостности дампов базы данных и архивов.
6. Чек-лист безопасности сайта перед запуском в продакшн
Используйте этот итоговый список для проверки уровня защищенности вашего веб-ресурса:
- Включен и настроен SSL-сертификат, активирован жесткий редирект с HTTP на HTTPS.
- Стандартный адрес входа в админ-панель изменен, учетная запись `admin` удалена.
- Включена двухфакторная аутентификация для ключевых пользователей.
- На всех формах обратной связи внедрена защита Honeypot и/или SmartCaptcha.
- Отключена демонстрация ошибок PHP на экране (`display_errors = Off`).
- Права на файлы установлены корректно (644 для файлов, 755 для директорий).
- Настроено автоматическое ежедневное создание бэкапов в стороннее облако.
Заключение
Безопасность сайта — это не разовое действие, а непрерывный инженерный процесс. Настройка проактивной защиты, защита административной панели, внедрение бесшовных систем фильтрации спама в формах и создание резервных копий гарантируют стабильную работу бизнеса, сохранение позиций в поисковых системах и защиту персональных данных клиентов.
Если вы хотите провести комплексный аудит уязвимостей вашей системы, очистить сайт от вирусов или настроить надежную защиту от взлома и спама, доверьте эту работу экспертам. Инженеры по безопасности сео студии "Элегрант" быстро и качественно устранят любые бреши в защите. Звоните по телефону +7 (982) 764-53-46.